
Dipendenti e ChatGPT: quali dati non inserire nei chatbot e come scrivere regole utili in azienda
Incollare un testo in un chatbot vuol dire farlo elaborare da un fornitore esterno, anche quando contiene solo nomi, recapiti, prezzi o condizioni. Aiutano una regola scritta in tre livelli di dati, esempi del proprio mestiere, segnaposto al posto dei dati veri e un referente a cui chiedere prima di inviare.
 Roberto GhilardiniAggiornato il 20 minuti di lettura
Cosa trovi in questo articolo
- Cosa viene inviato quando si incolla un testo e dove resta
- Un esempio concreto: il contratto da riscrivere
- Perché i divieti generici funzionano poco
- Una regola in tre livelli e come usare i segnaposto
- Cosa controllano il responsabile IT o privacy
- La pagina di istruzioni, la formazione e gli invii accidentali
Un dipendente riceve una lunga email da un cliente e vuole rispondere in modo chiaro. Copia il messaggio, apre un assistente di intelligenza artificiale e chiede di preparare una bozza professionale. Il programma produce un testo ben scritto in pochi secondi. È facile pensare che l’operazione sia stata del tutto innocua, soprattutto se la risposta non viene inviata automaticamente e una persona la controllerà. In realtà la domanda più importante riguarda il contenuto che è stato incollato nella chat: potrebbero esserci nomi, recapiti, prezzi, condizioni commerciali o altri elementi che l’azienda avrebbe dovuto trattare con maggiore attenzione.
Nella maggior parte dei casi nessuno sta cercando di violare una regola. Le persone desiderano lavorare meglio e risolvere più rapidamente compiti ripetitivi. L’interfaccia di un chatbot è così semplice che il passaggio di informazioni può sembrare equivalente a scrivere una nota privata. Quando si utilizza un servizio esterno, però, il testo viene elaborato dall’infrastruttura del fornitore secondo condizioni tecniche e contrattuali precise. Per un’azienda significa che è necessario capire quali informazioni possono essere trattate, con quali strumenti e attraverso quali autorizzazioni.
Questa guida è pensata per un titolare di PMI, un responsabile di reparto e un collaboratore che vuole usare l’AI senza esporsi inutilmente. Spiega cosa succede ai dati, perché esistono rischi anche quando le informazioni non sono particolarmente sensibili, come scrivere una regola comprensibile e come accompagnarla con strumenti effettivamente utilizzabili. Le indicazioni vanno adattate ai trattamenti concreti e non sostituiscono il lavoro del responsabile privacy o dei consulenti competenti.
Che cosa viene inviato quando incolli un testo
Quando scrivi una richiesta a un chatbot, il programma ha bisogno di riceverne il contenuto per elaborarlo. Se alleghi un documento, il sistema può doverne estrarre il testo, rappresentarlo in un formato utilizzabile dal modello e conservarne temporaneamente alcune informazioni necessarie al funzionamento del servizio. Le modalità variano tra i fornitori e possono cambiare in base al piano sottoscritto. Per capire come vengono trattati i dati non basta leggere un messaggio pubblicitario che promette riservatezza: occorre verificare condizioni, informativa, accordi e impostazioni effettive.
I dati personali sono soltanto una parte della questione. Un testo può contenere informazioni riservate senza identificare direttamente una persona: il prezzo che un fornitore riserva all’azienda, una formula produttiva, le condizioni ancora oggetto di trattativa con un cliente, la struttura di un’offerta prima della pubblicazione oppure una vulnerabilità informatica non ancora risolta. Nessuna di queste informazioni dovrebbe essere condivisa soltanto perché non contiene un codice fiscale. La classificazione deve comprendere dati personali, segreti aziendali e obblighi contrattuali.
Anche un documento apparentemente anonimo può rivelare molto. Una combinazione di località, ruolo, date e importi può consentire di riconoscere un cliente o un dipendente. Eliminare il nome non rende automaticamente il testo anonimo. Se un consulente descrive «l’unico direttore di stabilimento dell’azienda X coinvolto nell’incidente del giorno Y», il riferimento può restare identificabile anche senza scrivere nome e cognome. Per questo la sostituzione dei dati con segnaposto è una protezione utile, ma deve essere valutata rispetto al contesto residuo.
Un esempio concreto: il contratto da riscrivere
Immaginiamo un responsabile di progetto che stia preparando un accordo commerciale. Deve rendere più chiaro un paragrafo e copia in una chat il testo originale, che comprende nome del cliente, importo del contratto e clausola di esclusiva. Chiede: «Riscrivi il paragrafo in un italiano più semplice, mantenendo il significato legale». La risposta è ben formulata, ma il contenuto inviato racconta già la natura della trattativa. È una simulazione plausibile, non un episodio attribuito a un’azienda specifica.
Per svolgere l’attività, il chatbot probabilmente non aveva bisogno del nome del cliente né dell’importo esatto. Si poteva lavorare su una versione in cui le informazioni identificative erano sostituite con segnaposto e la parte giuridicamente rilevante era mantenuta soltanto se necessaria.
Prima dell’invio bisognava anche verificare che il servizio fosse autorizzato per quel tipo di documento. La revisione di una clausola, inoltre, può modificare implicazioni contrattuali importanti: un sistema generativo può aiutare a rendere più leggibile la prosa, ma la valutazione giuridica deve rimanere a un professionista competente.
L’esempio aiuta a distinguere due decisioni. La prima riguarda se l’attività sia adatta a un assistente di scrittura: spesso la preparazione di una bozza può esserlo. La seconda riguarda quali parti del documento il programma debba vedere e dove sia autorizzato a elaborarle. Confondere queste decisioni porta a formulare divieti eccessivi oppure a concedere accessi indiscriminati. Una buona regola aziendale serve proprio a separare l’utilità dell’AI dalla gestione delle informazioni.
Dove possono essere conservate le conversazioni
Il fatto che una risposta compaia sullo schermo non indica che il testo inviato sia rimasto soltanto sul dispositivo dell’utente. Molti servizi conservano dati per fornire cronologia, sicurezza, assistenza o funzioni organizzative. Il periodo e le condizioni di conservazione sono stabiliti dal servizio e, nei prodotti professionali, anche dagli accordi con il cliente.
Alcune funzioni permettono di eliminare le conversazioni o di modificarne la visibilità, ma la cancellazione dalla schermata non deve essere confusa con la certezza che ogni copia sia stata rimossa immediatamente da tutte le componenti tecniche.
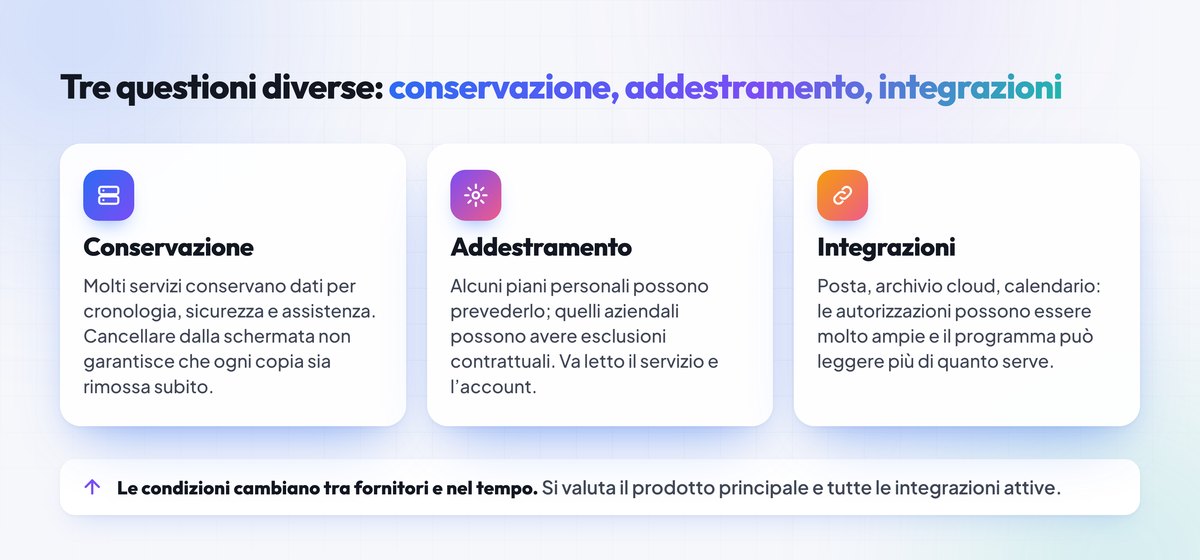
Un’altra questione distinta riguarda l’utilizzo dei contenuti per migliorare o addestrare i modelli. Alcuni piani personali possono prevederlo secondo impostazioni specifiche; i piani aziendali possono offrire esclusioni contrattuali. Le condizioni non sono identiche per tutti i fornitori, né rimangono necessariamente costanti nel tempo.
Per questo non è prudente scrivere una regola basata sulla semplice convinzione che «con la versione a pagamento è tutto protetto» oppure che «con la versione gratuita tutto viene pubblicato». Occorre leggere cosa è previsto per il servizio e per il singolo account.
Infine esistono collegamenti a servizi aggiuntivi. Un assistente può consultare la posta, un archivio cloud o il calendario soltanto nei limiti delle autorizzazioni concesse, ma tali autorizzazioni possono essere molto ampie. Se un dipendente collega per comodità la propria casella, il programma potrebbe poter leggere contenuti che non servono al compito che l’azienda desidera svolgere. La valutazione deve quindi comprendere il prodotto principale e tutte le integrazioni attive.
Perché i divieti generici funzionano poco
Il titolare che scopre un uso non autorizzato dell’AI potrebbe decidere di vietare immediatamente ogni chatbot. È una reazione comprensibile quando vengono trattati dati dei clienti, ma rischia di produrre un effetto collaterale: alcune persone potrebbero continuare a usare gli stessi servizi da casa o dal telefono, senza raccontarlo. L’azienda perderebbe visibilità proprio sulle attività che intende controllare. Una regola applicabile deve riconoscere le esigenze di lavoro che hanno spinto le persone a sperimentare.
Se un collaboratore deve ogni settimana riassumere decine di email, chiedergli di rinunciare a uno strumento senza offrire alternative significa lasciargli il problema originario. È più utile capire se esista una modalità approvata per svolgere la stessa attività, magari con un account professionale, dati opportunamente ridotti e un controllo umano. Alcuni casi possono essere gestiti con modelli locali, altri con servizi cloud regolati contrattualmente, altri ancora con una funzione già inclusa nei sistemi aziendali.
Anche il modo in cui si comunica la regola conta. Una circolare che usa espressioni come «data governance», «prompt injection» e «trattamento transfrontaliero» senza spiegarle difficilmente diventa una guida quotidiana per gli uffici. Chi deve decidere se incollare un testo ha bisogno di esempi presi dal proprio lavoro, di un referente a cui rivolgersi e di istruzioni semplici da seguire. I termini tecnici possono comparire nei documenti di approfondimento per i responsabili, mentre la procedura operativa deve essere immediata.
Una regola in tre livelli, da adattare all’azienda
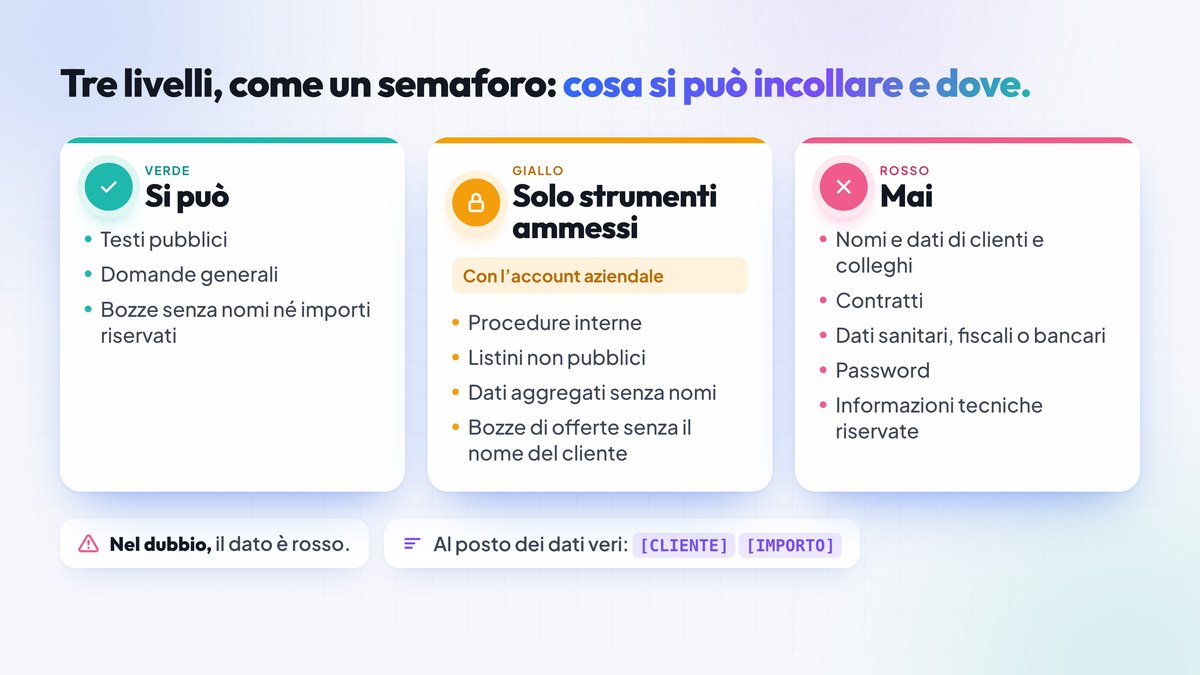
Un metodo pratico consiste nel suddividere gli esempi in tre categorie. La prima comprende contenuti pubblici o creati appositamente per esercitazioni: definizioni generali, domande su un argomento, testi inventati e formule che non contengono informazioni aziendali. Questi contenuti possono essere utilizzati anche per imparare a scrivere buone istruzioni, ferma restando la scelta degli strumenti ammessi dall’organizzazione.
La seconda categoria riguarda informazioni interne che possono essere trattate soltanto in ambienti specificamente autorizzati: una procedura non pubblicata, alcuni dati aggregati, una bozza di presentazione, un listino riservato. Il fatto che un servizio sia approvato per un’attività non significa che sia approvato per ogni altra. È utile indicare i nomi delle applicazioni ammesse e i tipi di dati che ciascuna può ricevere. Un account aziendale è una condizione di gestione importante, ma da solo non dimostra che tutti i trattamenti siano appropriati.
La terza categoria raccoglie ciò che non deve essere inserito negli strumenti generici non autorizzati: documenti identificativi, dati sanitari, coordinate bancarie, credenziali, contratti riservati, segreti tecnici e informazioni sui lavoratori. La formula «mai» va intesa rispetto agli strumenti privi delle garanzie necessarie, non come un divieto assoluto di utilizzare tecnologie AI su quei dati. Alcuni processi possono essere gestiti in ambienti progettati appositamente, con finalità, accessi e misure adeguate. La regola deve lasciare chiaro chi ha l’autorità per valutare le eccezioni e approvarle.
Come usare i segnaposto in modo sensato
Per molti compiti di scrittura si possono sostituire alcuni elementi con etichette descrittive. Al posto di «Mario Rossi» si scrive [CLIENTE], al posto di una partita IVA [PARTITA_IVA] e al posto del riferimento a una fattura [DOCUMENTO]. Il modello lavora sulla struttura della frase senza conoscere quelle informazioni. Una volta ottenuta e controllata la bozza, la persona può reinserire i dati veri nel proprio ambiente di lavoro.
Il mascheramento manuale richiede comunque attenzione. Se il testo contiene una descrizione troppo precisa, i dati rimasti potrebbero identificare indirettamente una persona. Inoltre alcuni elementi apparentemente secondari possono influenzare il risultato. Per esempio, se si chiede di controllare la correttezza di un calcolo, nascondere tutti gli importi impedisce di verificarlo. In quel caso è necessario utilizzare un ambiente autorizzato per il trattamento, oppure riformulare il compito in modo che il programma lavori su una struttura di esempio e il calcolo reale venga eseguito altrove.
Quando un uso diventa frequente, un software può riconoscere determinati dati e sostituirli automaticamente prima dell’invio a un servizio esterno. È una misura interessante soprattutto quando molte persone elaborano documenti simili, ma va testata: può non individuare un dato, può mascherarne uno che serviva al compito o può conservare collegamenti che consentono la reidentificazione.
La protezione deve comprendere anche i log, gli allegati e le informazioni usate per cercare i documenti. Un messaggio trattato correttamente non basta se un altro componente invia comunque il contenuto originale.
Che cosa deve controllare il responsabile IT o privacy
Prima di approvare un servizio, l’azienda dovrebbe sapere chi lo fornisce, quali dati tratta, quale ruolo assume rispetto ai dati personali, dove si svolge il trattamento, quali subfornitori intervengono e con quali garanzie. Quando ricorrono i presupposti del regolamento europeo sulla protezione dei dati, detto GDPR, possono essere necessari accordi specifici e valutazioni documentate. Un testo pubblicitario che dice «i dati sono sicuri» non sostituisce le condizioni contrattuali e la verifica dell’architettura.
È utile controllare le impostazioni di accesso: chi può creare account, attivare integrazioni, condividere conversazioni, esportare dati e conservare documenti. Se una persona lascia l’azienda, devono poter essere revocate le autorizzazioni. Se il fornitore introduce una nuova funzione che consente di usare la posta o un archivio aziendale, è opportuno valutare l’impatto prima di abilitarla a tutti. Molte organizzazioni considerano il rischio soltanto al momento dell’acquisto, senza seguire l’evoluzione del prodotto.
Il responsabile dovrebbe inoltre verificare come vengono gestiti incidenti e richieste degli interessati, quali registrazioni vengono mantenute e che cosa accade alla fine del contratto. Queste domande sono particolarmente importanti negli studi professionali, dove i documenti possono contenere dati fiscali, patrimoniali e familiari. La soluzione migliore dipende dalla natura del lavoro, dalla quantità di informazioni trattate e dalle capacità tecniche dell’organizzazione, non soltanto dalla notorietà del fornitore.
Un caso di studio professionale raccontato nel blog
Nel progetto relativo a uno studio di commercialisti in provincia di Modena, descritto in un altro articolo di Ghila.it, era emerso che diversi collaboratori utilizzavano strumenti di AI con account personali e talvolta inserivano informazioni dei clienti per velocizzare il lavoro. Lo studio non aveva ancora una regola scritta comune. La situazione dimostra perché una ricognizione preliminare possa essere necessaria anche quando la direzione non ha ancora acquistato un sistema centralizzato.
Lo stesso caso racconta che la soluzione progettata prevedeva componenti locali per alcuni compiti e il mascheramento dei dati prima di utilizzare modelli esterni per altri. È importante descrivere questo approccio con precisione: non ogni dato può essere reso anonimo con una semplice sostituzione e la conformità va valutata in relazione all’intero trattamento. Il valore operativo della misura consiste nel ridurre le informazioni che devono lasciare l’ambiente controllato, mantenendo separati i compiti che richiedono dati reali da quelli che possono essere svolti con riferimenti sostitutivi.
Il caso ha anche un insegnamento organizzativo. Non basta installare un nuovo strumento per cambiare le abitudini. Le persone devono sapere quali attività possono affidargli, quali verifiche sono necessarie e perché alcuni dati non devono essere condivisi. Se la nuova procedura risulta troppo complessa, il rischio è che tornino a utilizzare gli strumenti precedenti. La formazione e la progettazione del flusso di lavoro hanno quindi un peso pari a quello della scelta tecnologica.
Scrivere una pagina di istruzioni che le persone useranno
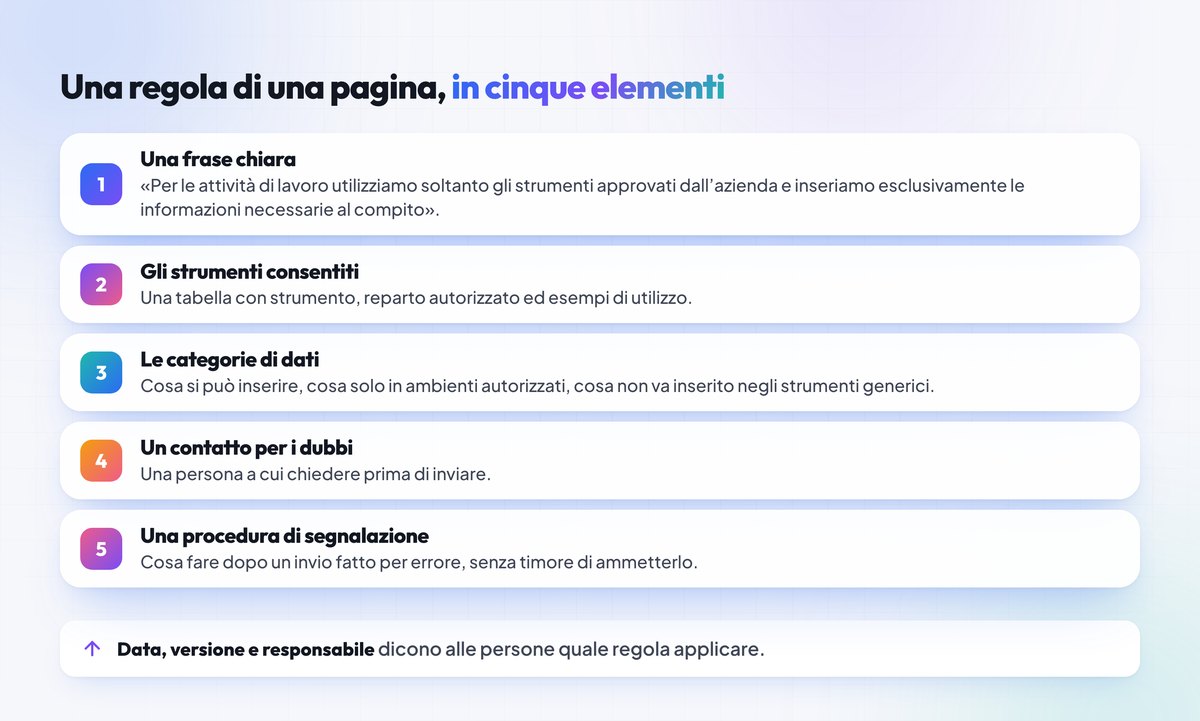
Una regola di una pagina dovrebbe iniziare con una frase chiara: «Per le attività di lavoro utilizziamo soltanto gli strumenti approvati dall’azienda e inseriamo esclusivamente le informazioni necessarie al compito». Subito sotto può esserci una tabella con gli strumenti consentiti, il reparto autorizzato e gli esempi di utilizzo. Seguono le categorie di dati, un contatto per i dubbi e una procedura per segnalare un invio effettuato per errore.
È importante indicare anche ciò che il sistema non deve fare. Per esempio: non inviare automaticamente risposte ai clienti senza autorizzazione, non prendere decisioni su persone, non considerare corretti numeri e riferimenti normativi senza un controllo. Queste indicazioni sono semplici da comprendere e collegano la protezione delle informazioni alla qualità del lavoro. Se una persona non è in grado di verificare un risultato, dovrebbe chiedere supporto prima di utilizzarlo.
La pagina va aggiornata quando cambiano gli strumenti o i processi. Il documento dovrebbe riportare data, versione e responsabile, così che le persone sappiano quale regola applicare. Vale la pena conservarlo in un luogo facilmente accessibile e richiamarlo durante l’inserimento dei nuovi dipendenti. Una policy dimenticata dopo la prima presentazione perde rapidamente efficacia. La semplicità non implica superficialità: significa concentrare nella guida quotidiana le decisioni che una persona deve prendere davvero.
Formare il personale con esempi del proprio mestiere
Una breve formazione iniziale può mostrare il percorso dei dati attraverso un esempio concreto. Si prepara una finta email con nome, importo e condizioni, poi si evidenziano le informazioni che non è opportuno inserire in un assistente generico. Si ripete l’esercizio con una versione mascherata e si verifica se l’AI può ancora svolgere il compito richiesto. Se il mascheramento elimina dettagli indispensabili, si discute quale strumento autorizzato debba essere utilizzato.
La formazione deve anche insegnare a riconoscere gli errori delle risposte. I modelli possono produrre riferimenti inesistenti, interpretare male un documento e presentare come certi elementi soltanto probabili. Un buon esercizio consiste nel confrontare una bozza generata con il testo originale e chiedere ai partecipanti di trovare cambiamenti di importi, condizioni o scadenze. Quando il personale capisce in che modo possono nascere gli errori, tende a controllare meglio e a formulare richieste più precise.
Il quadro europeo contiene obblighi che riguardano l’alfabetizzazione in materia di AI. L’articolo 4 dell’AI Act, modificato dal Regolamento (UE) 2026/1744, richiede misure volte a sostenere le competenze di chi utilizza questi sistemi per conto dell’organizzazione, in relazione ai ruoli e ai contesti. Una singola ora di formazione non costituisce automaticamente prova di adeguatezza per ogni impiego: il personale che supervisiona attività delicate può aver bisogno di approfondimenti, verifiche periodiche e istruzioni più specifiche.
Che cosa fare dopo un inserimento accidentale
Prima o poi può accadere che qualcuno incolli in uno strumento non autorizzato un testo che avrebbe dovuto rimanere riservato. La risposta più utile non è nascondere l’episodio o limitarsi a cancellare la conversazione. La persona dovrebbe sapere a chi segnalarlo e quali informazioni fornire: quale servizio ha usato, che cosa ha inviato, quando e con quale account. Il responsabile potrà valutare le conseguenze e le misure necessarie secondo le procedure dell’azienda.
La gestione dipende dalla natura dei dati e dalle condizioni del servizio. Può essere necessario revocare una condivisione, verificare gli accessi, chiedere chiarimenti al fornitore o avviare una valutazione dell’incidente. Non ogni invio errato costituisce una violazione di dati personali soggetta a notifica, ma la decisione non deve essere lasciata a chi ha effettuato l’operazione senza informazioni sufficienti. Per questo la procedura di segnalazione deve essere semplice e non creare timore di ammettere un errore.
Anche l’episodio può servire a migliorare il processo. Forse il documento era troppo difficile da mascherare manualmente; forse nessuno aveva spiegato quale account usare; forse l’alternativa autorizzata non era disponibile. La formazione deve ridurre gli errori, ma non può sostituire un sistema progettato per rendere agevole il comportamento corretto. Se la strada sicura richiede dieci passaggi e quella non autorizzata uno soltanto, bisogna intervenire sul lavoro quotidiano.
Quale architettura scegliere: locale, cloud o ibrida
Un modello installato sui computer dell’azienda può permettere di trattare alcune informazioni senza inviare il testo a un fornitore esterno. Questa scelta può essere sensata per attività riservate, ma comporta responsabilità su aggiornamenti, sicurezza, capacità di calcolo e continuità del servizio. Non tutti i piccoli uffici hanno le risorse per gestire un sistema locale affidabile, soprattutto quando molte persone devono utilizzarlo contemporaneamente.
Un servizio cloud professionale può offrire strumenti di gestione degli accessi, accordi sul trattamento e funzionalità che sarebbero costose da sviluppare internamente. Va comunque verificato se sia adatto ai dati e agli scopi dell’azienda. In un’architettura ibrida alcune funzioni restano nell’ambiente controllato, mentre compiti specifici vengono affidati a servizi esterni con limitazione delle informazioni inviate. La scelta deve seguire i processi e le garanzie necessarie, senza trasformarsi in una gara ideologica fra chi vuole tutto in locale e chi preferisce il cloud.
Un progetto sostenibile può cominciare da un elenco di attività. Per ciascuna si annotano dati necessari, frequenza, numero di utenti, livello di rischio, possibilità di controllo e costi di gestione. Da queste informazioni emerge spesso che alcune attività possono essere svolte con strumenti già disponibili, altre richiedono servizi professionali e soltanto un gruppo limitato giustifica soluzioni dedicate. È così che si evita di acquistare hardware costoso per compiti banali oppure di inviare a un servizio generico documenti troppo delicati.
Le domande che un dipendente deve potersi fare
Quando una persona apre un chatbot per lavorare, dovrebbe poter decidere in pochi secondi se la richiesta è appropriata. Il testo contiene informazioni di clienti o colleghi? Ci sono segreti commerciali, password o dati finanziari? Il servizio è stato autorizzato per quella specifica attività? Posso togliere i riferimenti identificativi senza perdere il significato? Sarò in grado di controllare la risposta? Se manca una risposta chiara, è meglio chiedere prima di procedere.
Il responsabile di reparto dovrebbe porre domande complementari. Quali attività ripetitive potrebbero migliorare con l’AI? Le persone stanno già usando strumenti non approvati? Esiste un servizio aziendale che permetta lo stesso risultato? Chi verifica gli errori? Qual è la procedura quando qualcosa va storto? Questa prospettiva evita che la gestione del rischio diventi un divieto astratto e collega le regole ai problemi concreti degli uffici.
Il titolare, infine, deve assicurarsi che qualcuno mantenga l’inventario degli strumenti, approvi i nuovi usi, controlli le condizioni dei fornitori e aggiorni le istruzioni. Non sempre occorre una figura dedicata a tempo pieno; occorre una responsabilità attribuita con chiarezza. La tecnologia cambia rapidamente e la regola scritta oggi potrebbe non coprire una funzione introdotta domani. Avere un metodo per valutarla è più importante di pretendere di prevedere ogni novità.
Una settimana per cominciare a mettere ordine
Una PMI può utilizzare la prima settimana per ascoltare le persone e raccogliere le attività per cui impiegano l’AI. Dalla ricognizione si scelgono gli utilizzi più frequenti, si classificano i dati coinvolti e si controllano i prodotti effettivamente usati. Se emerge un rischio evidente, come l’invio di contratti riservati a un account personale non autorizzato, si interviene subito con un’indicazione precisa e un’alternativa praticabile.
La fase successiva consiste nel pubblicare una regola breve e provarla con i reparti. Si verifica se gli esempi sono comprensibili, se esistono casi non previsti e se lo strumento autorizzato permette realmente di completare il lavoro. Si organizza poi una formazione centrata su documenti simulati e si individua un referente per domande e segnalazioni. Il processo può essere esteso gradualmente, prendendo nota degli errori più comuni e correggendo le istruzioni.
L’obiettivo educativo è far capire che ogni richiesta a un assistente AI è anche una decisione sull’uso delle informazioni. Quando le persone imparano a distinguere un testo pubblico da un documento riservato, un esercizio con dati inventati da una pratica reale e una bozza controllabile da una decisione vincolante, possono sfruttare gli strumenti con maggiore autonomia. L’azienda, nel frattempo, costruisce regole e infrastrutture che rendono possibile lavorare bene senza sacrificare la riservatezza dei clienti.
Parliamo della tua azienda.
Nella videocall gratuita di trenta minuti mi racconti come è organizzato il lavoro e ti dico se e come l’intelligenza artificiale può esserti utile, e da quale dei miei servizi partire.
Il servizio da cui partire è la Mappa dei processi critici. Ricostruisco i processi con chi li svolge e ti dico dove intervenire, in quale ordine e con quale spesa.
Nella pagina dei casi trovi sei interventi raccontati con i numeri e il mio ruolo. Le guide gratuite sono tre: l’intelligenza artificiale per le aziende, quella per gli studi professionali e la guida all’AI Act.


